Susanne fik falsk sms: Svindlere udnytter MobilePays navneskift
"Du skal bekræfte dine oplysninger, ellers kan din konto blive begrænset." Sådan lyder truslen i en falsk sms. MobilePay advarer mod svindlere, der udnytter navneskiftet til Vipps.
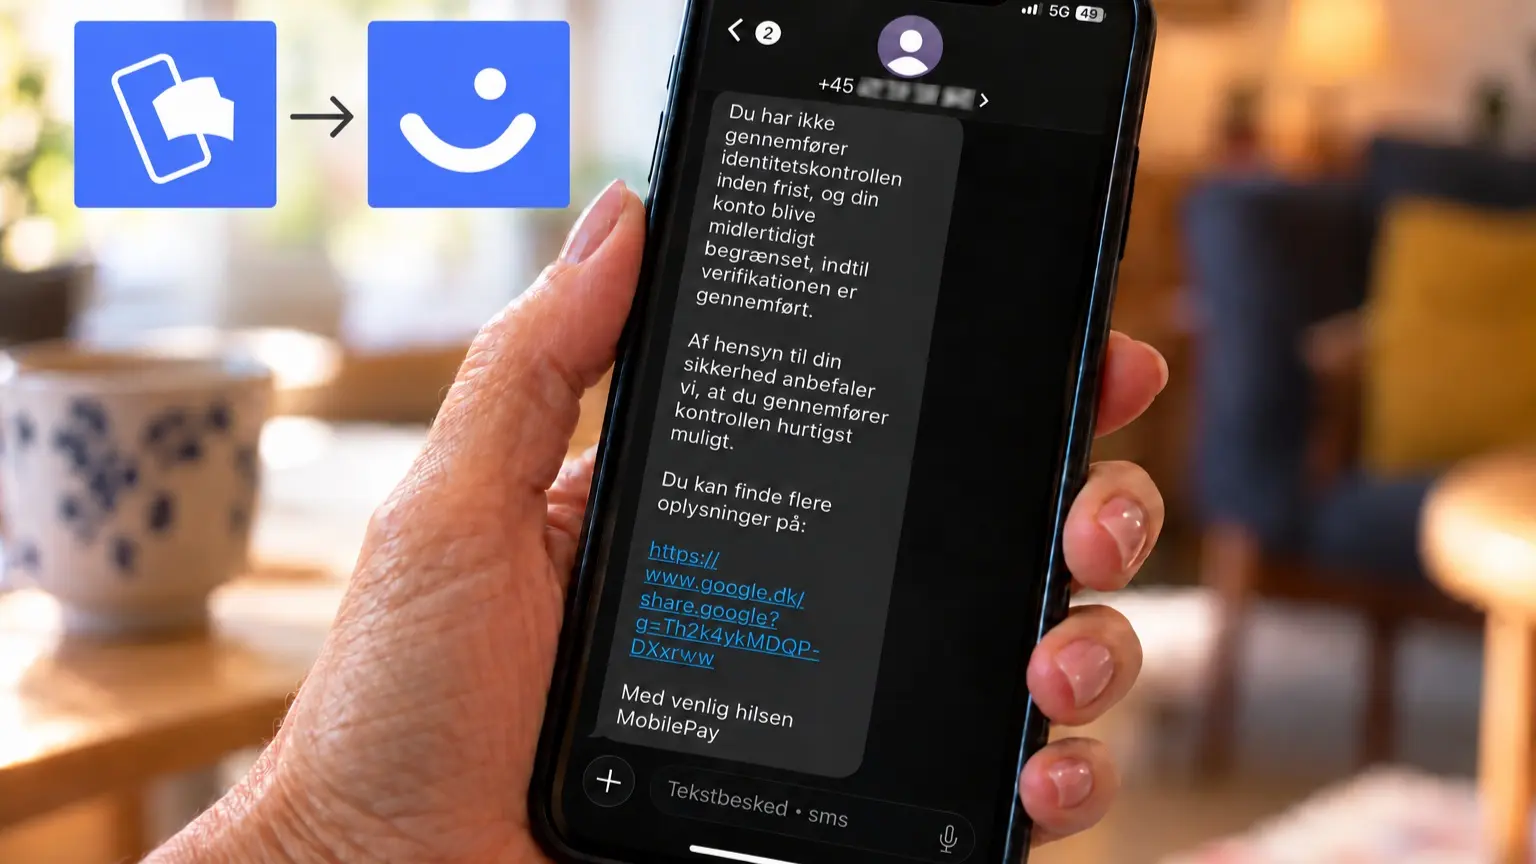
MobilePay bliver til Vipps. Og det forsøger svindlere nu at slå mønt på.
Susanne, der en den ene halvdel bag nyhedsbrevet fra Brian og Susanne, har modtaget en lang sms, hvor kriminelle udgiver sig for at være MobilePay.
Beskeden har MobilePays logo og fortæller, at navneskiftet til Vipps betyder nye krav til sikkerheden. Derfor skal hun bekræfte sine personlige oplysninger.
Ellers kan hendes konto blive begrænset.
Men Susanne gennemskuede forsøget. Linket indeholdt en Google-adresse. Det fik hende straks til at se, at noget var galt.
MobilePay advarer direkte
MobilePay har en omfattende advarsel på sin hjemmeside om netop svindel i forbindelse med navneskiftet.
Virksomheden advarer blandt andet mod falske beskeder, der kræver, at du bekræfter oplysninger, logger ind med MitID eller handler hurtigt for at undgå, at din konto bliver spærret.
Budskabet fra MobilePay er klart: ”Du skal ikke opdatere, bekræfte eller flytte noget.”
Navneskiftet sker automatisk. Du skal hverken følge et link, oplyse kortoplysninger eller godkende betalinger for at kunne fortsætte med at bruge appen.
Det nye navn kommer i januar
MobilePay skifter navn til Vipps 12. januar 2027. Allerede fra 6. oktober er appens ikon begyndt at skifte til en Vipps ikonet – en smiley.
Du kan fortsætte med at bruge appen som hidtil. Det nye navn kræver ingen handling fra dig,
Lad beskeden ligge
Får du en lignende sms, så undlad at trykke på linket. Åbn selv MobilePay-appen, hvis du vil tjekke noget, eller kontakt virksomheden gennem dens officielle hjemmeside.
I Susannes tilfælde var Google-adressen det, der afslørede forsøget. Men et andet link er ingen garanti for, at beskeden er ægte.
Trykker du videre? Så sker dette
Bag linket venter en falsk hjemmeside
Sms’en er kun begyndelsen.
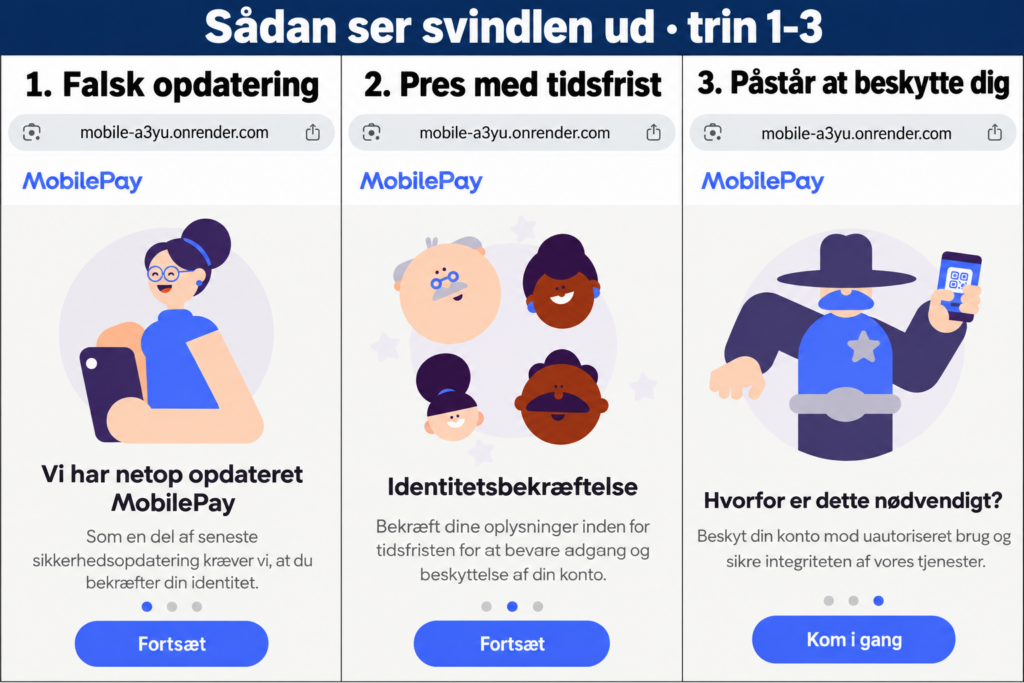
Skærmbilleder af forløbet viser, hvordan man bliver ført ind på en hjemmeside med MobilePays navn, blå farver og illustrationer. Det hele skal ligne noget, man kender og kan stole på.
Først kommer tre skærmbilleder, der fortæller, at MobilePay er opdateret, og at man skal bekræfte sin identitet for at beholde adgangen til sin konto.
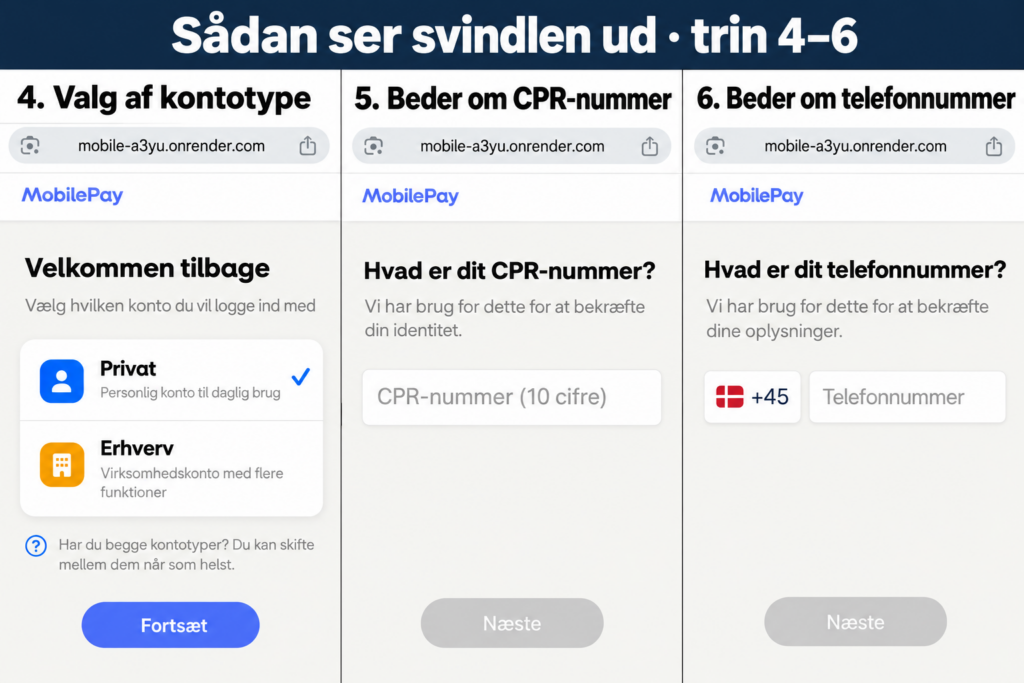
Derefter begynder spørgsmålene.
Du bliver bedt om at vælge mellem privat og erhverv. Så skal du oplyse dit CPR-nummer og dit telefonnummer.
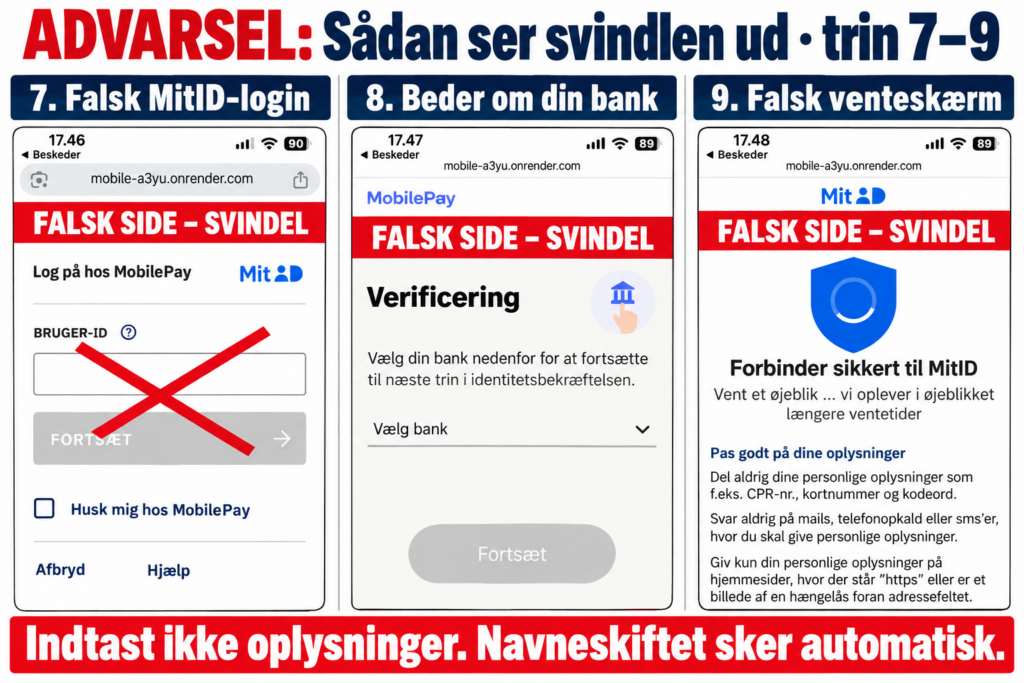
Næste skærmbillede ligner et login med MitID. Her står ”Log på hos MobilePay”, og du bliver bedt om at indtaste dit bruger-ID.
Men adressen øverst i browseren afslører, at du stadig befinder dig på den samme falske hjemmeside.
Misbruger også MitIDs navn
Forløbet fortsætter med, at du skal vælge din bank.
Til sidst dukker MitIDs logo op sammen med et blåt skjold og beskeden ”Forbinder sikkert til MitID”. Du bliver bedt om at vente med en forklaring om længere ventetider.
Skærmbillederne dokumenterer ikke, at siden faktisk forbinder til MitID. Det er en påstand på svindlernes hjemmeside.
Nederst står der ovenikøbet råd om at passe på sine oplysninger og aldrig udlevere dem via sms’er, mails eller telefonopkald.
Netop de oplysninger, siden selv har bedt om.
En hængelås gør ikke siden ægte
Den falske side hævder også, at man kun skal give personlige oplysninger på hjemmesider med ”https” eller en hængelås ved adressen.
Det er et vildledende råd. En falsk hjemmeside kan også have en krypteret forbindelse. Hængelåsen fortæller ikke, hvem der står bag siden.
MobilePays logo, MitIDs navn og et professionelt udseende er heller ingen garanti. I forbindelse med navneskiftet skal du slet ikke gennem denne kontrol.
Hvis du allerede har udleveret oplysninger
MobilePay opfordrer til, at falske sms’er og mails sendes til phishing@vippsmobilepay.com og derefter slettes.
- Har du delt kort- eller betalingsoplysninger, så kontakt straks din bank.
- Har du delt MitID-oplysninger, så spær dit MitID og kontakt banken.
- Har du godkendt en mistænkelig betaling i MobilePay, så kontakt straks MobilePay gennem appen eller virksomhedens officielle support.
Hjælp med at advare andre
Vær med til at gøre livet surt for svindlere – jo mere vi deler oplysninger om svindel med hinanden, jo bedre.
Del artiklen på Faglige Seniorers Facebook-side.
Falsk SMS: Bruger sikkerhed som lokkemad
Den falske MobilePay-besked til Susanne begynder høfligt med ”Kære MobilePay-bruger” og forklarer, at der er indført en ny identitetskontrol.
Derefter bliver beskeden personlig: Netop hendes konto er angiveligt blandt dem, der skal kontrolleres.
Hun bliver flere gange bedt om at reagere hurtigt. Og for at få kontrollen gennemført skal hun følge et link i beskeden.
Svindlerne forsøger altså at få hende til at udlevere oplysninger under påskud af at beskytte dem.
MobilePay oplyser:
Det kommer ikke fra MobilePay eller Vipps, hvis du modtager en besked, mail eller et opkald, hvor du bliver bedt om at:
- klikke på et link for at “opdatere”, “bekræfte” eller “genaktivere” din konto
- logge ind med MitID via et link i en besked
- oplyse kortoplysninger, koder eller andre personlige oplysninger
- godkende en betaling eller overførsel i forbindelse med navneskiftet
- flytte dine penge til en “sikker konto”
- downloade en ny app via et link
- handle hurtigt, fordi din konto ellers bliver lukket eller spærret.
MobilePay vil aldrig bede dig om at gøre noget – hverken flytte penge, oplyse koder eller kortoplysninger eller godkende en betaling for at beholde eller opdatere din konto.